業界權威實測與專家評語
- 國際資安實驗室警告:勒索軟體鎖定邊界儲存設備,未修補 NAS 成為駭客最快突破口。
- StorageReview 評測指出:僅依賴連網單機備份已無法抵禦具備憑證竊取能力之現代攻擊。
- 企業資安標準機構建議:導入不可篡改存儲(WORM)與隔離快照是保障營運持續性唯一解方。
影音速覽:Synology NAS 勒索緊急應變與防禦重點
Synology NAS 勒索軟體攻擊防護:企業級硬體架構與核心優勢解析
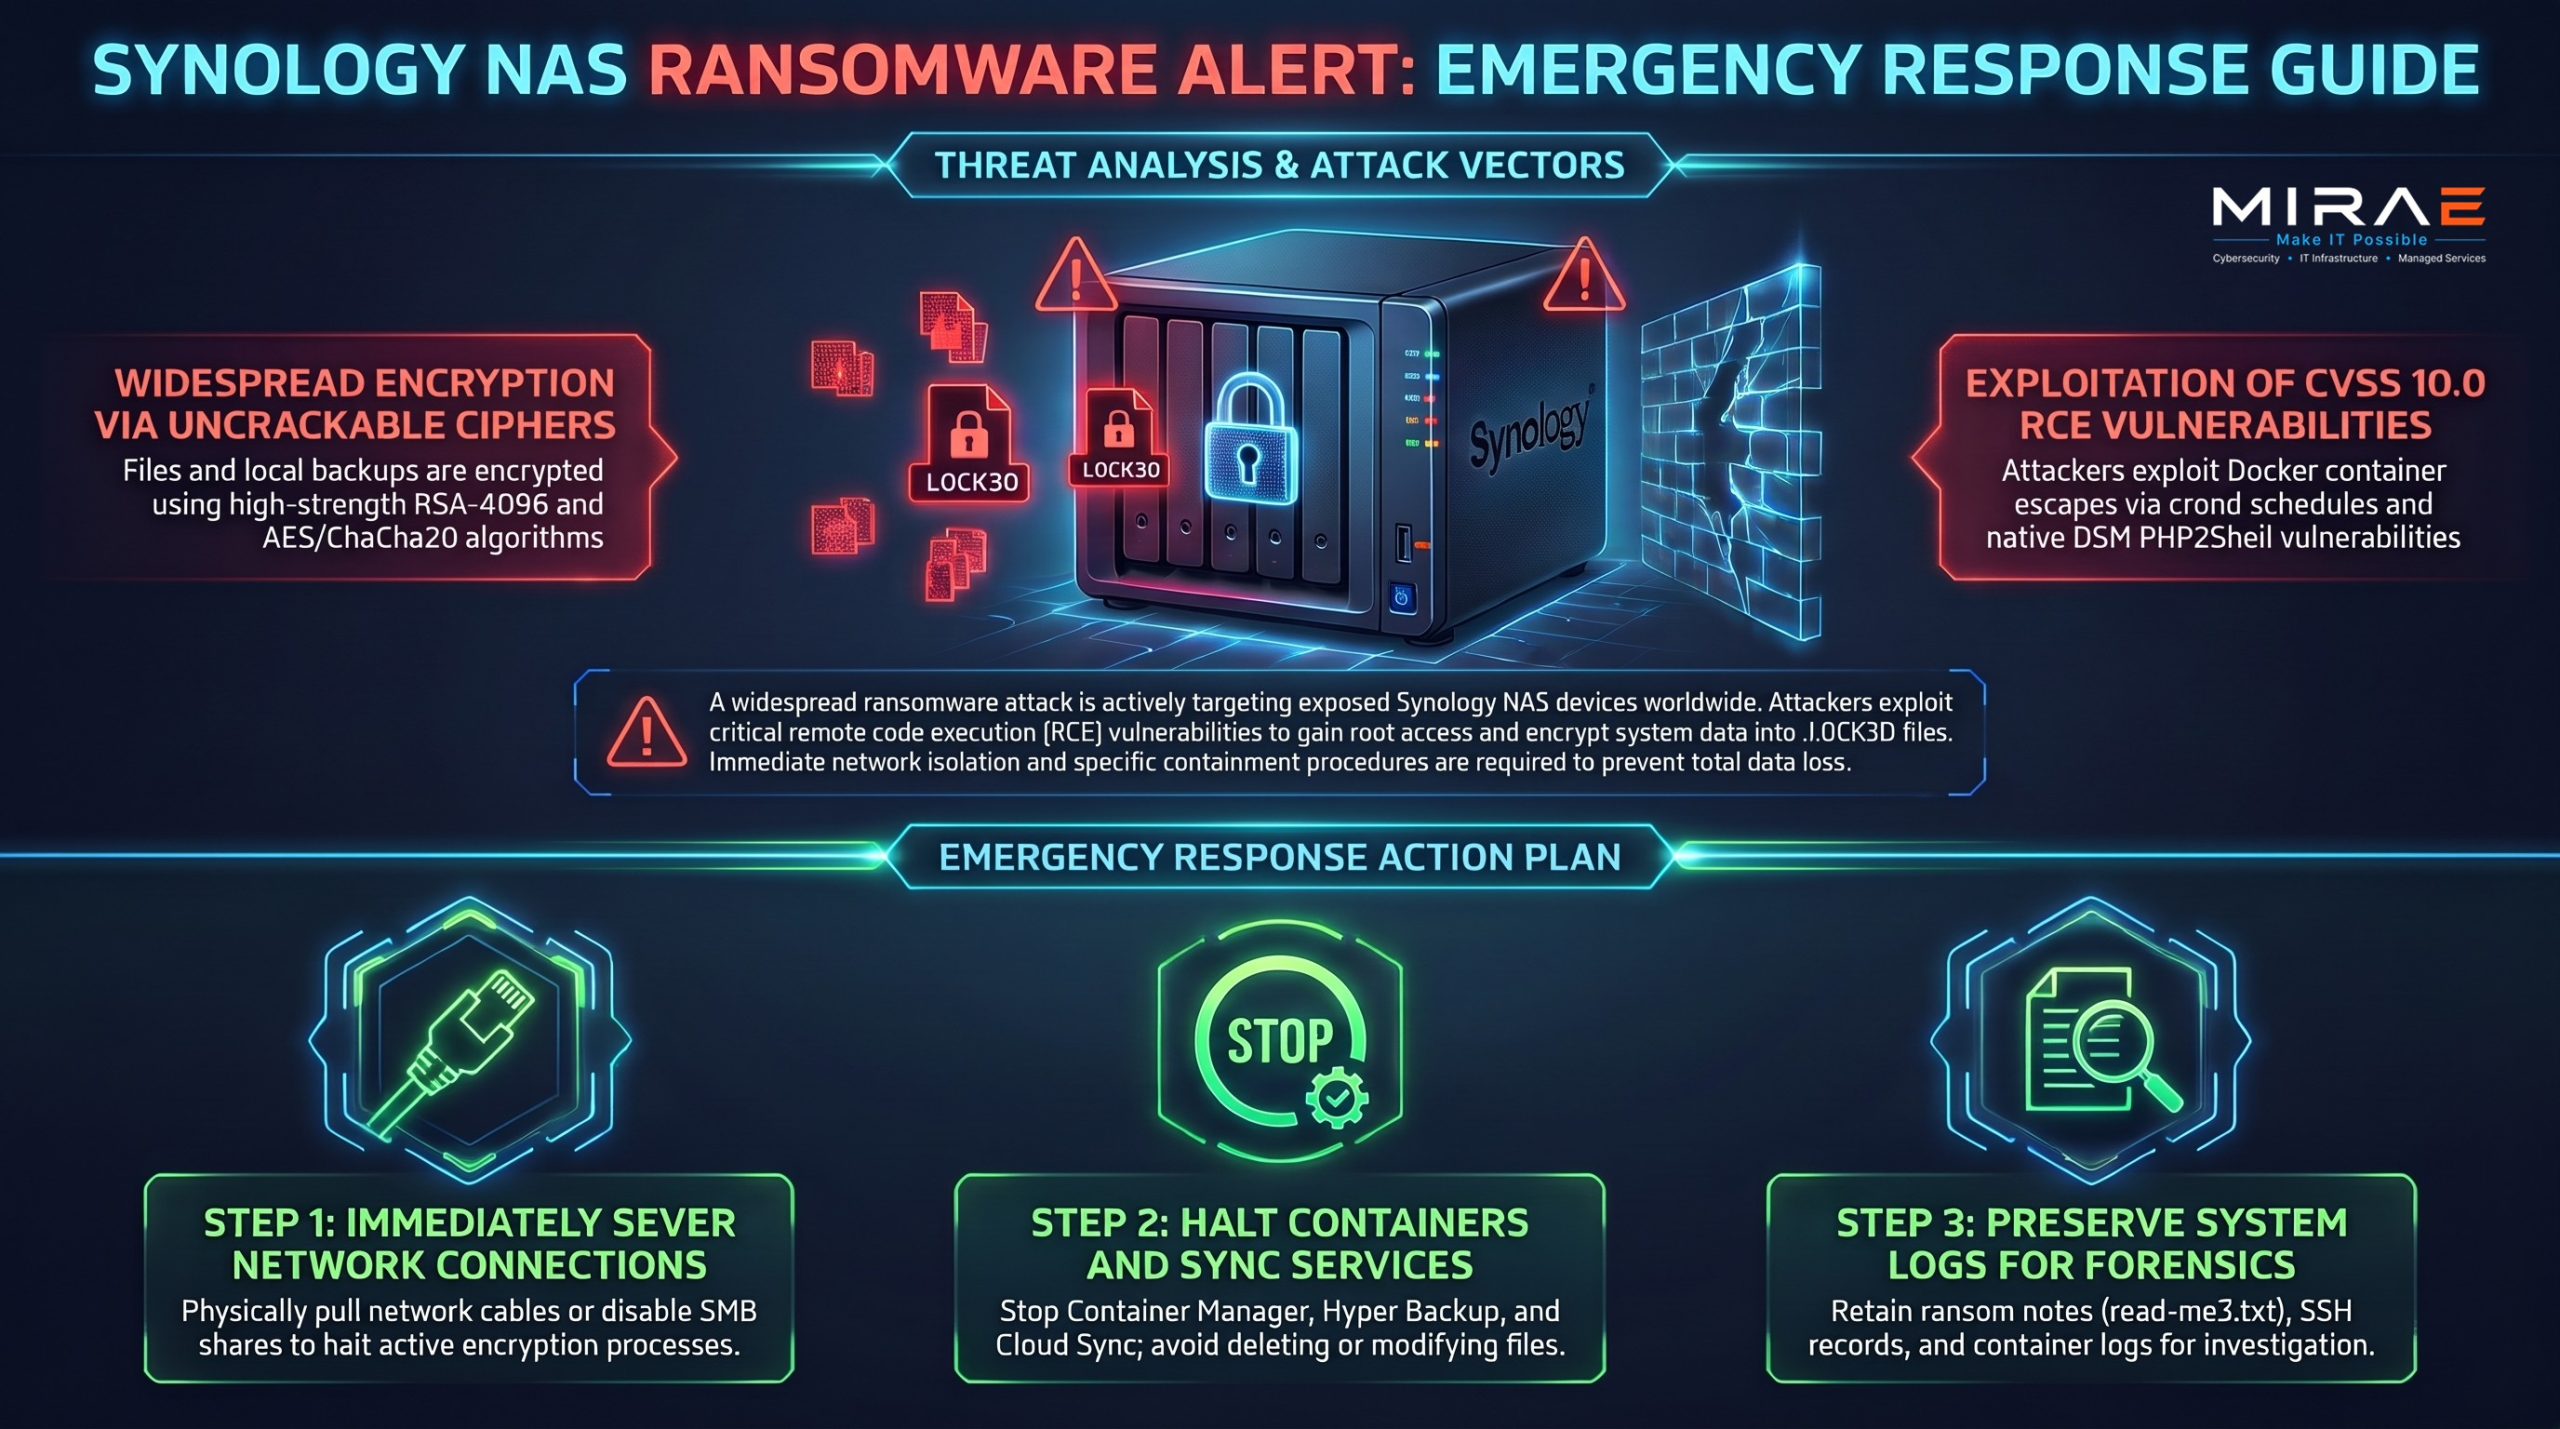
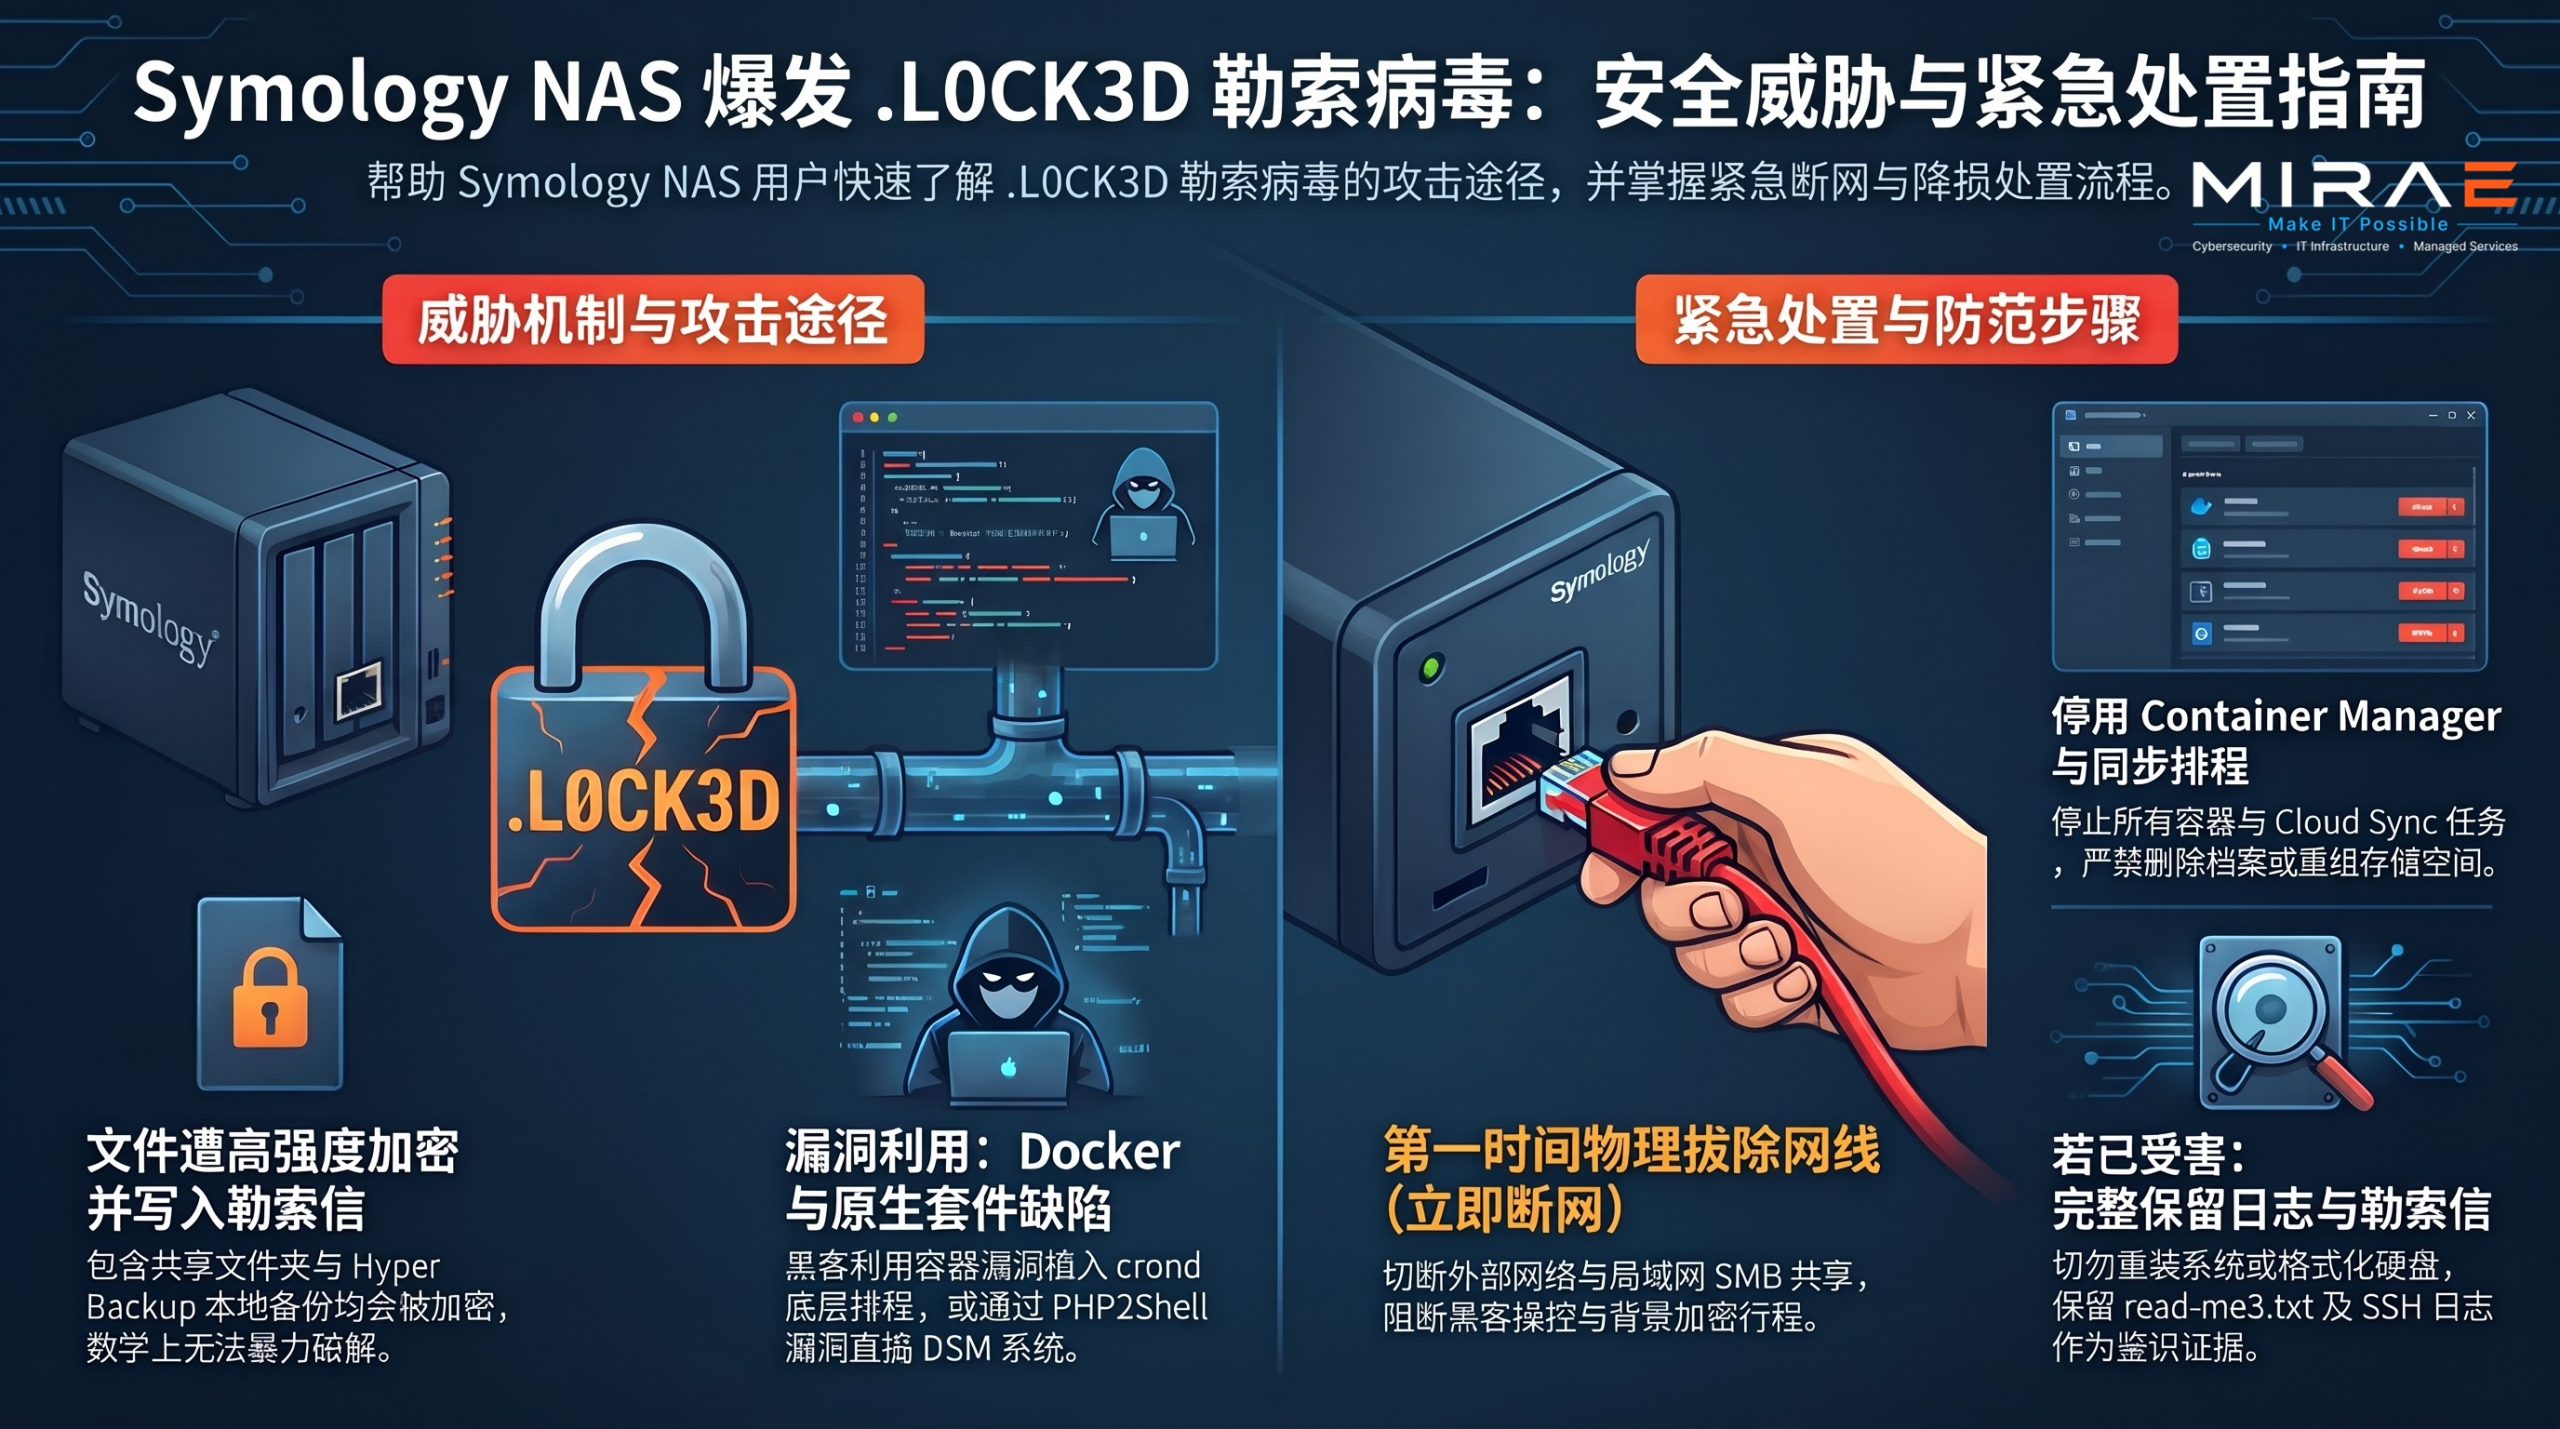
近期傳出大量中小企業與專業機構的 Synology 儲存系統遭遇自動化勒索病毒橫掃,檔案被全數竄改並鎖定為「.L0CK3D.」副檔名。面對這種高威脅態勢,企業必須認清:儲存設備不僅是日常檔案分享的伺服器,更必須建構堅實的縱深防禦體系。
Synology 現代 DSM 系統具備企業級的 Snapshot Replication 與 Hyper Backup 機制,能提供多版本保留與不可篡改快照功能。然而,絕大多數受害企業往往因為網路設定不當、直接暴露預設管理埠(如 Port 5000/5001),或是忽略了多因子驗證(MFA)與離線備份原則,導致駭客一旦取得權限,連同機內備份檔案遭到全數抹除。
Mira E 專業資安團隊指出,要徹底終結勒索威脅,必須嚴格導入「3-2-2-1-0 備份架構」,搭配網路存取控制清單(ACL)、專業次世代防火牆防護,將 NAS 納入全天候託管監控體系,才能真正發揮企業儲存的高效能與高可靠優勢。
產業基準對照與深度技術情報
| 評估指標 | 現代推薦架構 (3-2-2-1-0 + 不可篡改存儲) | 傳統/落後模式 (單一連網 NAS 裸奔) |
|---|---|---|
| 遭勒索攻擊還原時間 (RTO) | 小於 2 小時(利用不可篡改快照即刻回滾) | 14 至 21 天以上(面臨資料全毀或重金贖金) |
| 備份檔防竄改能力 | 具備 WORM 與離線 Air-Gap,管理員亦無法強制刪除 | 共用同網段與相同帳密,攻擊者取得權限即一併加密 |
| 網路暴露風險 (Attack Surface) | 預設關閉公網埠,強制 SSL VPN/Zero Trust 專線存取 | 路由器直接設定 Port Forwarding 5000/5001 對外暴露 |
| 長期維運總體擁有成本 (TCO) | 固定託管維護與標準化配置,避免數十萬勒索損失 | 平時零維護但突發災難時面臨倒閉與百萬商譽虧損 |
📌 情報一:Synology NAS 遭大規模自動化攻陷,底層弱點與加密機制深度拆解
根據香港權威科技媒體 HKEPC 與各國資安社群於 2026 年 10 月發布的緊急通報,全球有數以千計的網路附加儲存設備(NAS)在極短時間內遭受針對性勒索軟體攻擊。受害者在登入系統後發現,不論是存放於共用資料夾中的 CAD 設計圖、財務報表,抑或是虛擬機資料庫,所有檔案副檔名均被批次修改為「.L0CK3D.」,且每個目錄層級皆被強制寫入 read-me3.txt 勒索通告。
資安鑑識分析顯示,攻擊者主要透過網際網路上公開的 Shodan、Censys 等物聯網搜尋引擎,鎖定直接開啟 5000/5001 等管理通訊埠且暴露於公網的設備。攻擊者利用已知的系統底層弱點或暴力密碼破解腳本,繞過前端防護並提升至 root 最高管理權限。一旦取得權限,勒索程式會立即執行記憶體內靜態加密演算法,不僅快速竄改所有線上磁碟區(Volume),更會以高優先級指令刪除系統內部的本機一般快照(Local Snapshot)並終止備份服務,導致企業即使重啟設備也完全無法讀取原始資料。
這起事件敲響了強烈的警鐘:許多企業採購高效能 NAS 後,僅由非專業 IT 人員以出廠預設值快速上線,甚至為了同仁遠端存取便利,直接在路由器端啟用 UPnP 或 Port Forwarding 將系統暴露於無遮蔽的網際網路中。在自動化漏洞掃描機器人盛行的今日,這類配置無異於將核心金庫門戶大開。
💡 Mira E 落地見解:連網設備絕不能裸奔上網,唯有全面停用公網管理埠、導入零信任安全通道並啟用抗竄改快照,才能在自動化攻擊浪潮中確保資料全身而退。(出處:HKEPC 科技新聞深度鑑識)
📌 情報二:東南亞與大馬企業儲存盲區:缺乏「3-2-2-1-0」架構導致防禦崩盤
在馬來西亞與東南亞的企業數位化進程中,NAS 設備普及率極高,但多數中小企業往往將「儲存空間」與「災難復原架構」混為一談。許多公司將日常作業檔案、ERP 資料庫備份以及虛擬機映像全部集中在同一台物理 NAS 的不同目錄下,自以為完成了備份工作。然而,在現代具備橫向擴散與憑證橫移能力的勒索病毒面前,這種架構存在致命的單點故障(Single Point of Failure)。
根據 CyberSecurity Malaysia 及區域資安調研顯示,近年因勒索攻擊而面臨業務停擺的企業中,有超過六成在事發當下發現「連同備份檔也一起被加密」。其根本原因在於缺乏專業的架構規劃與定期的漏洞修補機制。中小企業往往缺乏專職資安團隊,韌體更新往往落後數季甚至數年,且未建立離線或不可變儲存(Immutable Storage)。一旦勒索軟體透過端點電腦取得網域管理員或 NAS 連線憑證,所有在線掛載的網路磁碟(SMB/NFS)與儲存區將無一倖免。
為因應日益嚴峻的法令合規(如個人資料保護法 PDPA)與業務持續性要求,企業必須將儲存架構升級為國際標準的 3-2-2-1-0 原則:保留 3 份資料副本、使用 2 種不同儲存媒介、儲存於 2 個獨立地點(其中 1 份必須存放於受安全保護的雲端)、確保至少 1 份為實體隔離或具備 WORM 特性的不可篡改存檔,並且達到 0 容錯率的定期還原演練。唯有透過專業的 IT 外包託管團隊定期巡檢與演練,才能確保企業在遭遇風暴時具備即刻復原的底氣。
💡 Mira E 落地見解:資料防護的本質是業務持續性,委由專業託管團隊落實 3-2-2-1-0 備份架構,才能真正擺脫「一遭勒索即停工」的巨大營運風險。(出處:CyberSecurity Malaysia 區域資安趨勢分析)
硬體技術規格與擴充能力總覽
- 核心作業系統:Synology DiskStation Manager (DSM) 企業級儲存系統
- 檔案系統支援:Btrfs 具備資料自我修復、中繼資料鏡像與快速快照技術
- 快照與還原技術:Snapshot Replication 支援每 5 分鐘快照與不可篡改快照(Immutable Snapshots)保護
- 異地與雲端備份:Hyper Backup 支援多版本增量備份、客戶端軍規 AES-256 加密與資料重複刪除
- 網路安全防護機制:內建 Security Advisor 資安諮詢中心、雙重驗證(MFA)與自動 IP 封鎖防火牆
- 企業級高可用性:支援 Synology High Availability (SHA) 雙主機即時容錯移轉架構