业界权威实测与专家评语
- 资安机构报告:即时通讯软件已取代垃圾邮件,成为企业勒索病毒渗透增长最迅速的渠道。
- 国际资安审计标准:未具备端点行为阻断机制的企业,遭受社交工程攻击时的感染率高出 4.2 倍。
- 企业威胁情报网:针对 WhatsApp 的账号劫持攻击正精准打击供应链会计与采购决策节点。
WhatsApp 恶意压缩包与账号劫持攻击防护:企业级架构与核心防御解析
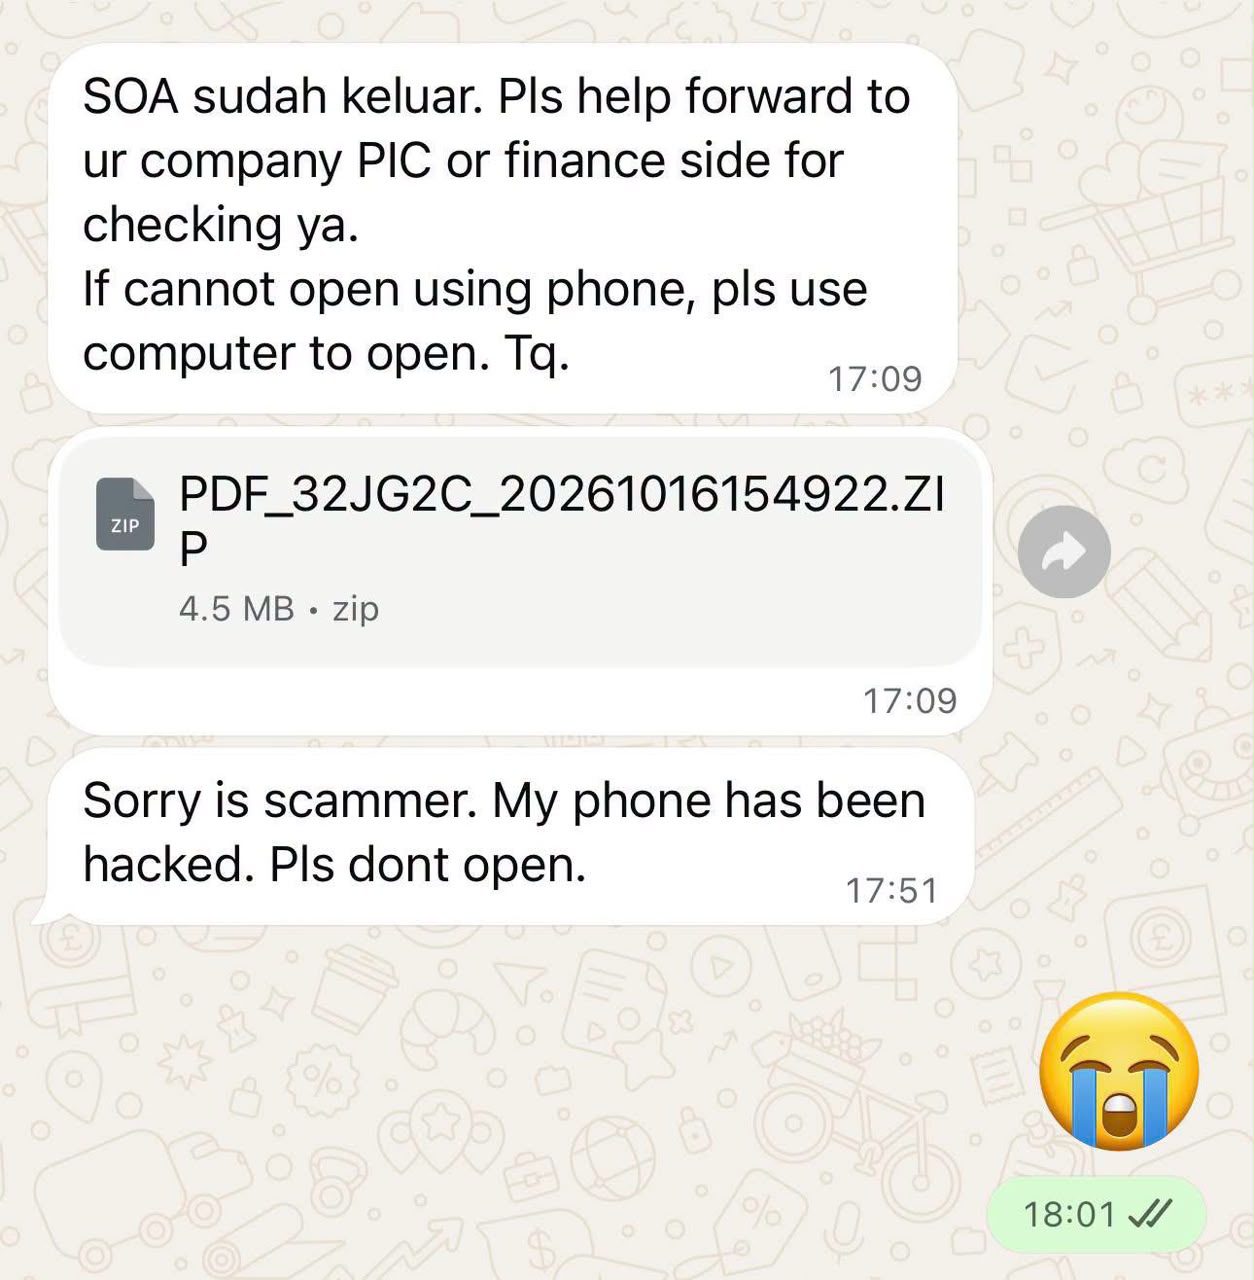
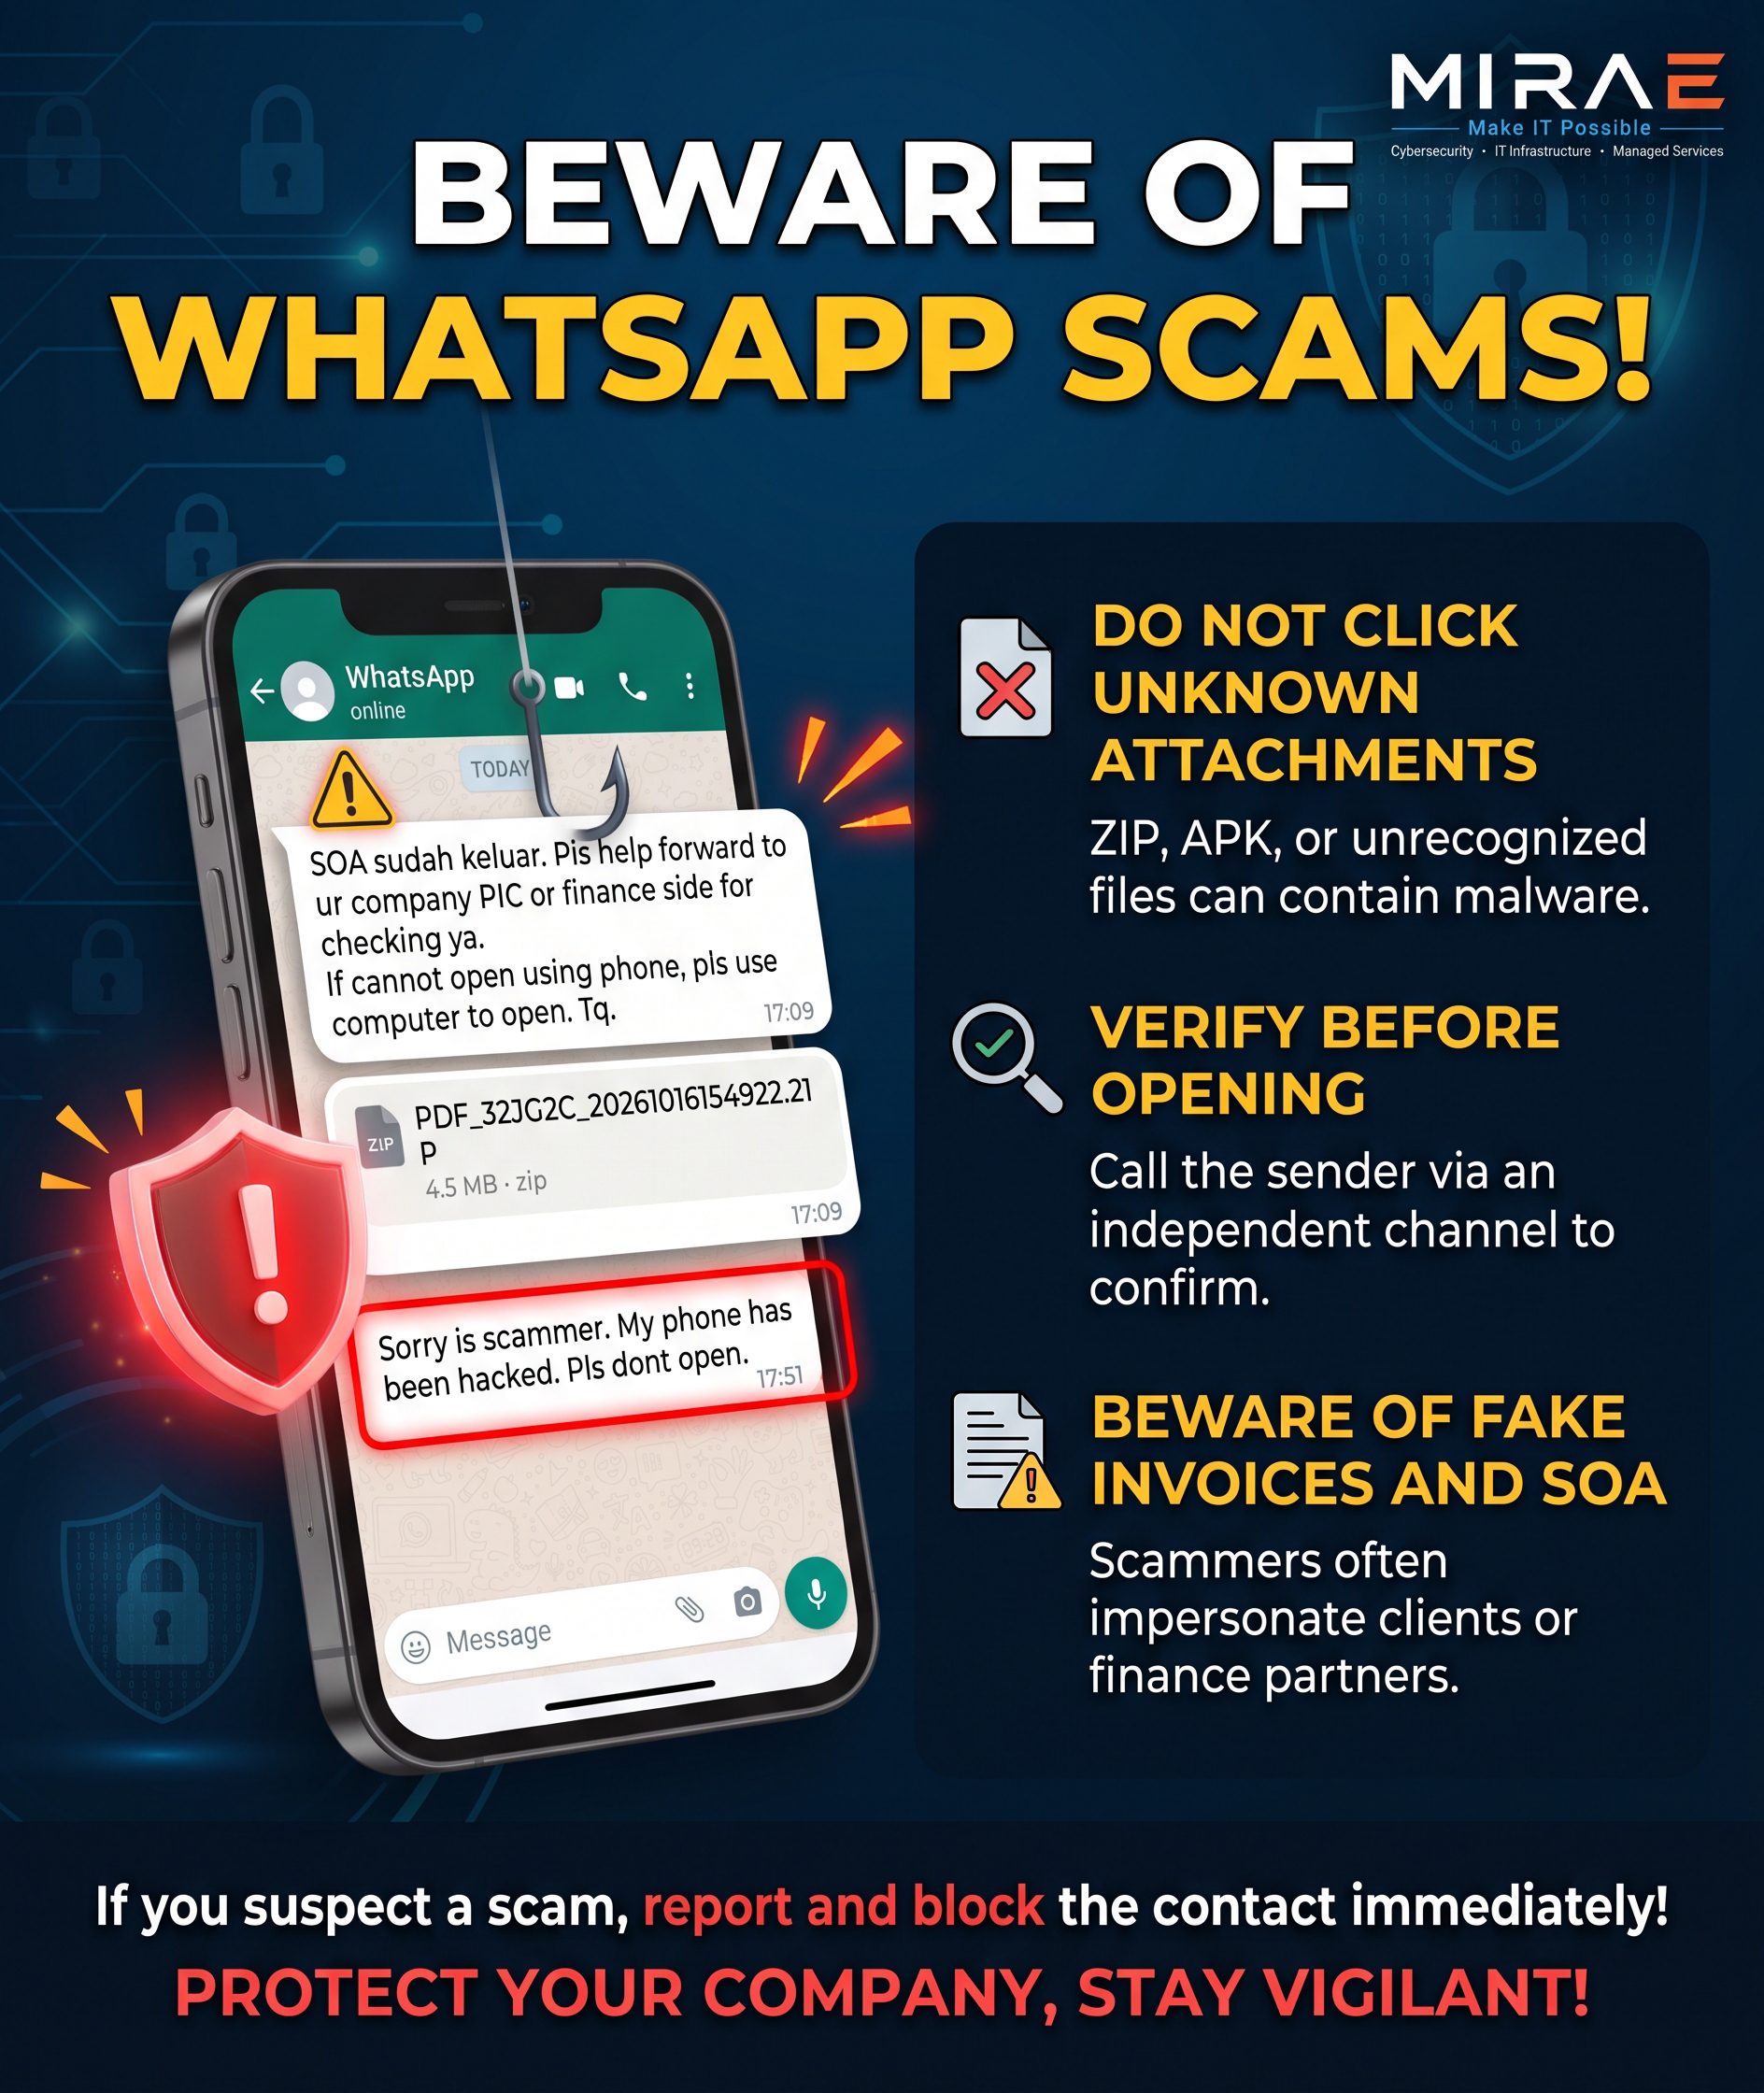
在日常营运中,即时通讯软件已成为马来西亚及东南亚企业处理订单、核对发票与业务往来的核心工具。然而,这种便利性也让攻击者找到了绕过传统电子邮件网关(Email Gateway)的最佳路径。近期市场上出现大量高度逼真的社交工程攻击,攻击者通过盗取真实联系人的 WhatsApp 账号,以“SOA 对账单”、“待付发票”等公务名义向合作厂商发送伪装成 PDF 的 ZIP 压缩包,并利用话术指引受害者“若手机打不开,请使用电脑开启”,直接将恶意木马引导至企业办公室局域网环境。
🎬 1 分钟情境拆解:为何千万不能在电脑解压缩可疑 SOA 文件
产业基准对照与深度技术情报
| 评估指标 | 现代推荐架构 (WhatsApp 恶意压缩包与账号劫持攻击防护) | 传统/落后模式 |
|---|---|---|
| 未知脚本防御能力 | 行为启发式分析,解压缩瞬间即时沙箱阻断 | 依赖已知病毒特征库,对新变种木马毫无反应 |
| 账号与访问安全规范 | 全端强制启用 MFA 与双渠道验证作业流程 | 无任何二次确认机制,凭信息直接操作付款或开包 |
| 感染蔓延防堵 (横向移动) | 秒级自动隔离受害端点,保护服务器与备份主机 | 病毒在局域网内自由扩散,导致核心数据库全数加密 |
📌 情报一:拆解“伪装 PDF 压缩包”技术路径:攻击者如何利用办公室电脑作为跳板
在近期截获的 WhatsApp 社交工程案例中,攻击者展现了极具策略性的入侵手法。传统针对企业的钓鱼攻击多半通过电子邮件发动,但随着现代企业广泛部署垃圾邮件过滤网关与安全网关,带有恶意后缀名的邮件往往在上游即被系统拦截。为绕过这一防护体系,黑客将目标转向即时通讯软件。攻击者首先通过社交工程取得受害企业合作伙伴的账号控制权,随后向目标群组发布虚假的财务核对要求。为了消除受害者的怀疑,发送的文件名称常以“PDF_识别码_时间戳.ZIP”为命名格式,使受害者在第一时间将其误判为正式的电子账单。最为致命的环节在于文字中的诱导话术:“If cannot open using phone, pls use computer to open.”由于移动设备操作系统(如 iOS 与 Android)具备严格的应用程序沙箱机制,使用者即便在手机上下载该文件,通常也无法直接执行封装于其中的 Windows 恶意脚本(如 .vbs、.bat、.ps1 或 .exe)。攻击者因此故意引导使用者将文件转发至办公室桌面端。一旦员工将压缩包下载至内网 Windows 电脑并解压缩执行,封装在内的恶意载荷会立即触发内存注入或发起隐蔽的外部连接(C2 通讯),进而下载更深层的远程访问木马(RAT)或勒索软件。此时,若企业内网缺乏次世代端点防护(EDR),恶意程序将迅速扫描局域网内的共享文件夹与未修补漏洞,造成跨主机的横向感染。
💡 Mira E 落地见解:企业必须建立端点行为拦截防线,并在内网层面严格限制使用者自行执行未经核验的脚本文件,从系统底层剥夺恶意压缩包的执行环境。(出处:CyberSecurity Malaysia Threat Report)
📌 情报二:东南亚企业 WhatsApp 劫持常态化:供应链信任链条瓦解与托管治理迫切性
在东南亚与马来西亚的商业环境中,WhatsApp 不仅是沟通工具,更是许多中小型企业乃至中大型制造商日常进行报价确认、物流协调与收款对账的核心平台。这种业务模式造就了高度的“人际信任依赖”,但也为网络犯罪集团提供了完美的掩护。黑客不需要伪造高深的外交辞令,只需利用一组被窃取的账号,便能顺理成章地介入真实存在的商业对话中。当前企业面临的治理困境在于:通讯软件往往安装在员工的个人手机或未受管制的公用移动设备上,企业 IT 部门既无法对其进行中央日志审计,也难以统一强制推行多因素验证(MFA)。一旦某位供应商或内部员工不慎泄露了 WhatsApp 验证码,其账号即刻沦为黑客的攻击跳板。在多起真实事件中,原账号主人虽然在数十分钟后发觉异常并取回账号,但这段时间差已足够让数十家合作伙伴的财务与管理人员收到投毒文件,甚至造成实质性的汇款损失或勒索感染。要彻底化解此类供应链风险,单纯依赖“提醒员工小心”的口头宣导早已不足以应对。现代企业必须将资安治理延伸至通讯与终端设备管理,通过整合式的 IT 托管服务(Managed Services),建立规范化的财务核对标准作业流程(SOP),并搭配健全的数据隔离与离线备份机制,确保即使个别通讯账号失守,核心企业系统依然坚不可摧。
💡 Mira E 落地见解:将通讯流程纳入企业资安合规治理,落实“重要财务多渠道复核”与“终端统一监管”,是企业阻断供应链欺诈事件的核心防御基石。(出处:APAC Supply Chain Cybersecurity Insights)
终端安全防护架构指标与服务总览
- 次世代端点防护 (EDR):支持无特征码行为分析与即时沙箱检测,解压缩自动扫描未知载荷。
- 勒索软件即时阻断与回滚机制:在文件遭受非授权加密瞬间自动终止程序并恢复受影响数据。
- 网络访问控制与横向移动防护:严格划分办公网段与核心服务器网段,阻断内部扩散。
- 多因素身份验证 (MFA) 规范建立:协助企业所有关键通讯与云端系统全面配置二次验证防护。
- 自动化不可篡改离线备份:建立符合 3-2-1 原则的数据保护架构,提供灾难复原保障。
- 员工资安意识模拟演练与托管运维:定期执行社交工程模拟测试,即时修补人员认知脆弱点。